Les badges accès multi-sites permettent à un même utilisateur d’entrer dans plusieurs bâtiments d’une entreprise sans multiplier les supports physiques. Derrière cette promesse de simplification, les architectures techniques varient considérablement : protocoles de communication, hébergement des données, détention des clés cryptographiques. Ce que les comparatifs de prestataires mentionnent rarement, c’est que le choix du système détermine aussi la capacité de l’entreprise à en changer sans tout remplacer.
Systèmes de contrôle d’accès multi-sites : ce que les architectures techniques révèlent
Un déploiement multi-sites repose sur trois couches distinctes : le badge ou la carte, le lecteur ou contrôleur sur chaque point d’entrée, et le logiciel centralisé qui gère les droits et les journaux de passages. Ces trois composants ne viennent pas toujours du même fournisseur, et leur compatibilité n’est pas garantie par défaut.
A découvrir également : Intranet Marie Blachère en cas de changement de magasin : garder vos accès
Le protocole de communication entre lecteur et contrôleur est un point de vigilance concret. Le passage du protocole Wiegand vers OSDP ne consiste pas toujours à remplacer un lecteur isolément : selon l’installation, il peut impliquer les contrôleurs, le logiciel, le câblage ou une migration par étapes.
Le mode Secure Channel d’OSDP, qui chiffre les échanges, ne protège les données que s’il est activé et correctement configuré – ce qui ne va pas de soi lors d’une généralisation sur plusieurs bâtiments.
A voir aussi : MyPeopleDoc mon compte pour retraités et anciens salariés : conserver l'accès à vos fiches de paie
Le tableau ci-dessous compare les deux principales architectures de déploiement :
| Critère | Architecture on-premise | Architecture cloud / SaaS |
|---|---|---|
| Localisation du logiciel | Serveur sur site | Hébergement chez le fournisseur |
| Accès à distance | VPN ou configuration réseau dédiée | Interface web ou application mobile |
| Continuité hors ligne | Contrôleurs locaux autonomes | Dépend du paramétrage et du matériel |
| Mises à jour de sécurité | À la charge de l’entreprise | Gérées par le fournisseur |
| Détention des données | Entreprise cliente | Partagée ou déléguée au fournisseur |
| Réversibilité du système | Dépend du format d’export | Dépend des conditions contractuelles |
La distinction entre ces deux architectures influence directement la réversibilité du système, un aspect souvent sous-évalué lors du choix initial.
Droits d’accès et gestion centralisée : comment structurer les zones et les profils
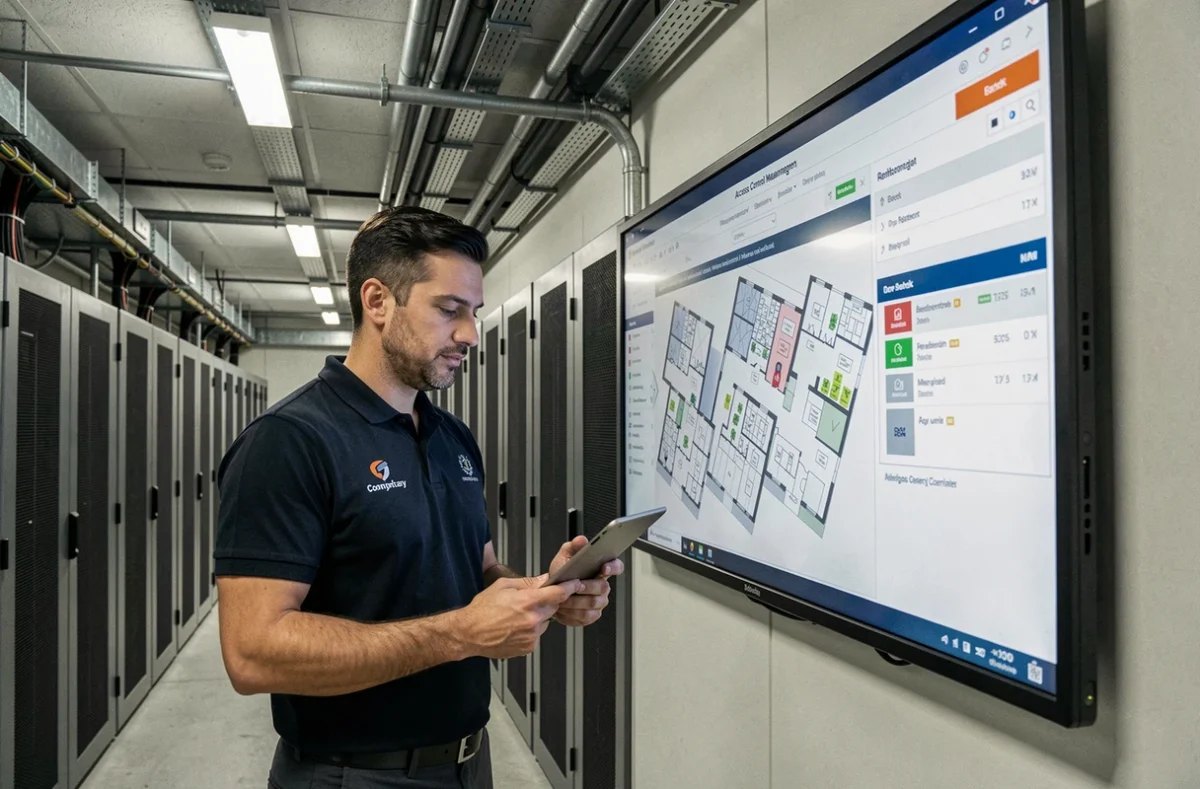
Un système multi-sites ne justifie pas d’attribuer les mêmes droits sur l’ensemble des bâtiments. Le guide de l’ANSSI sur la sécurité physique des systèmes de contrôle d’accès et de vidéoprotection, mis à jour en juin 2025, fournit un cadre pour adapter les mesures à la sensibilité des zones : un bâtiment centralisé n’implique pas que toutes ses portes ou tous ses sites partagent le même niveau de contrôle.
La gestion par profils permet de définir des groupes de droits cohérents : un profil « logistique » accède aux entrepôts de tous les sites mais pas aux espaces administratifs, un profil « direction » couvre l’ensemble des zones. Cette granularité réduit le risque lié aux droits résiduels – typiquement, un badge qui n’a jamais été révoqué après un départ, parce que le site concerné tournait sur un logiciel séparé du siège.
- Journaux de passages centralisés : ils permettent de détecter une utilisation anormale sur n’importe quel site, à condition que tous les contrôleurs remontent leurs événements vers la même plateforme.
- Révocation en temps réel : la désactivation d’un badge doit se propager immédiatement à tous les sites. Avec certaines architectures cloud, un contrôleur hors ligne peut continuer à accepter un badge révoqué jusqu’à la prochaine synchronisation.
- Gestion des prestataires externes : les droits temporaires (plages horaires limitées, zones restreintes) doivent pouvoir être définis sans créer un compte permanent dans le système.
La CNIL recommande de supprimer les journaux de passages après trois mois lorsqu’ils servent uniquement au contrôle d’accès. Une durée différente doit être justifiée par une autre finalité, par exemple le suivi du temps de travail. Cette contrainte s’applique quelle que soit l’architecture choisie.
Clés cryptographiques et réversibilité : qui détient vraiment votre système d’accès
La question rarement posée lors d’un appel d’offres : qui détient les clés cryptographiques des badges, et que devient cette détention en fin de contrat ? Ces clés servent à authentifier chaque badge auprès du contrôleur. Si le client ne peut pas les récupérer ni les faire utiliser par un autre fournisseur, changer de prestataire peut nécessiter de remplacer l’ensemble des cartes existantes – un coût et une logistique non négligeables sur un parc multi-sites.
Ce point dépasse la sécurité au sens strict : c’est un enjeu de réversibilité contractuelle. Il est utile de le clarifier par écrit avant la signature, en précisant qui détient les clés, sous quelle forme elles peuvent être transférées, et ce qui leur arrive à la fin du contrat.
Le règlement européen sur la cyberrésilience, entré en vigueur le 10 décembre 2024, vise les produits comportant des éléments numériques capables de se connecter à un appareil ou à un réseau. Pour un déploiement multi-sites, cela rend pertinent de vérifier les engagements du fournisseur sur les mises à jour de sécurité et la prise en charge de ses composants connectés sur la durée du contrat.
Choisir un système de badges multi-sites : critères techniques à vérifier avant l’installation
Les critères commerciaux (prix, interface, nombre de sites gérés) sont les plus visibles. Les critères techniques qui déterminent la robustesse du déploiement le sont moins.
- Comportement hors ligne : chaque contrôleur doit pouvoir fonctionner de façon autonome si la connexion au serveur central est interrompue, tout en refusant les badges révoqués dès la reconnexion.
- Format d’export des données : les journaux de passages et les configurations de droits doivent pouvoir être exportés dans un format standard, indépendant du logiciel du fournisseur.
- Compatibilité des protocoles : vérifier si les lecteurs existants sont compatibles avec le nouveau système ou s’ils doivent être remplacés, site par site.
- Segmentation réseau : sur des infrastructures en VLANs, certains systèmes mal conçus perdent la communication entre contrôleurs et serveur central. Cette configuration doit être testée avant le déploiement généralisé.
Le nombre de sites à gérer, la mobilité des collaborateurs entre bâtiments et la sensibilité des zones accessibles sont les trois variables qui déterminent le niveau de complexité acceptable. Un système trop centralisé sans redondance locale crée une dépendance à la connectivité ; un système trop fragmenté par site empêche la traçabilité transversale.
La vérification de ces points avant signature évite de découvrir, après déploiement, que la réversibilité du système est conditionnée par la bonne volonté du prestataire plutôt que par les termes du contrat.